Dans cet article
- Comment fonctionne une attaque de phishing typique ?
- Les signes qui doivent vous alerter dans un email frauduleux
- Les variantes du phishing : spear phishing, smishing et autres
- Que faire si vous avez un doute ou si vous avez cliqué ?
- Comment se protéger au quotidien contre le phishing
- Le mail de phishing n'est pas une fatalité : un réflexe de vérification change tout
Le phishing, ou hameçonnage, est une technique d'escroquerie en ligne où un fraudeur se fait passer pour un organisme de confiance (banque, administration, fournisseur d'accès) afin de vous soutirer des informations personnelles : identifiants, mots de passe, numéros de carte bancaire. L'attaque passe par un email, un SMS ou un message sur les réseaux sociaux, et joue presque toujours sur l'urgence ou la peur pour vous faire réagir sans réfléchir. Reconnaître ces messages demande un œil attentif, car les cybercriminels améliorent constamment leurs leurres.
Comment fonctionne une attaque de phishing typique ?
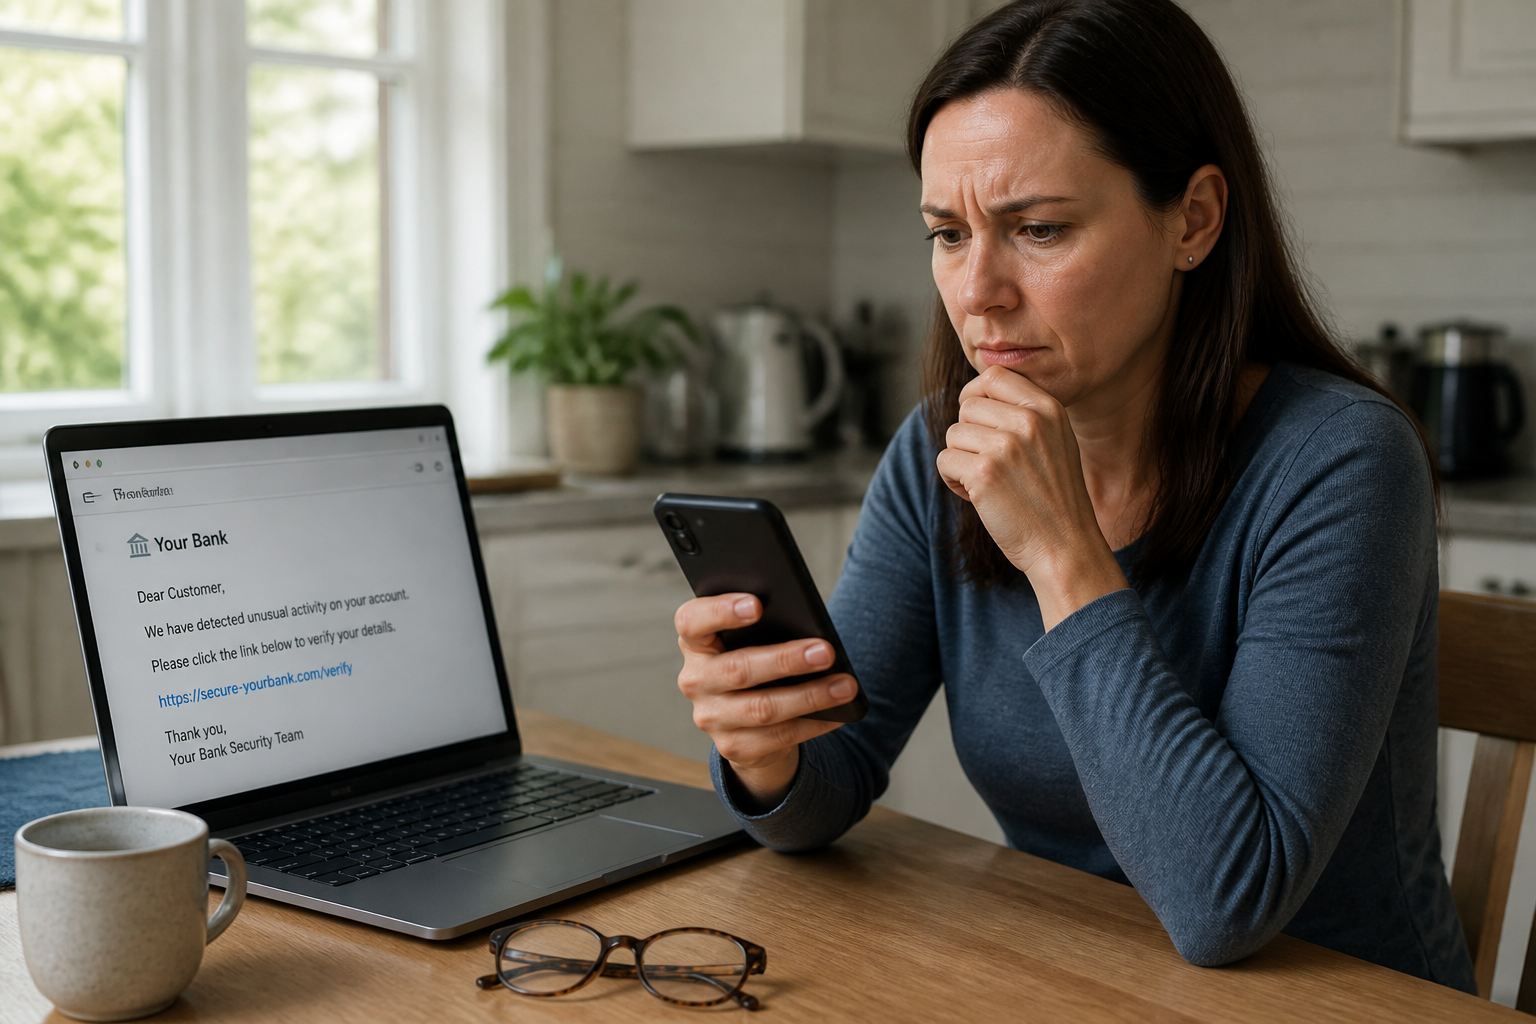
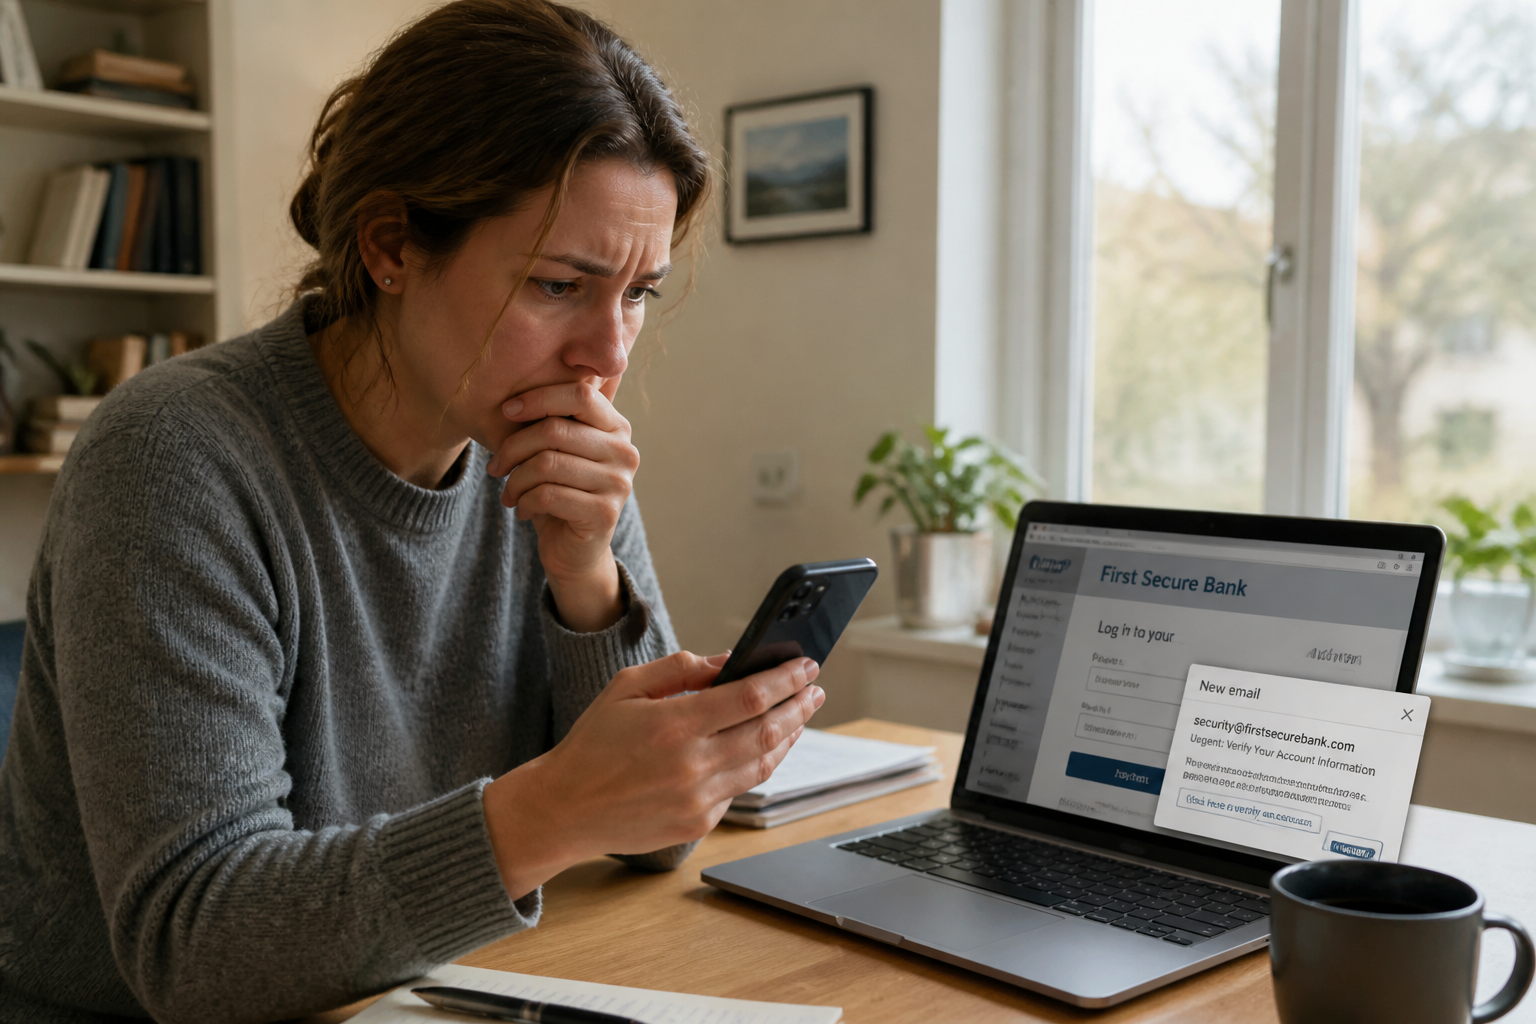
Le scénario est souvent le même. Vous recevez un message qui semble provenir de votre banque, par exemple. L'email arbore le logo officiel, le ton est correct, et il vous annonce un problème urgent sur votre compte : une tentative de connexion suspecte, un débit anormal, une mise à jour de sécurité obligatoire. On vous demande de cliquer sur un lien pour "vérifier" ou "confirmer" vos informations. Ce lien vous mène vers un site falsifié, copie quasi parfaite du site légitime, où vous saisissez vos identifiants. En quelques secondes, le fraudeur récupère vos données. Parfois, le simple fait de cliquer sur le lien peut aussi installer un logiciel malveillant sur votre appareil.
Selon le rapport 2020 Verizon Data Breach Investigations Report, 86 % des violations de données étaient motivées financièrement. Derrière chaque email de phishing, il y a une tentative de vol pur et simple, que ce soit à titre individuel ou pour pénétrer le réseau d'une entreprise.
Les signes qui doivent vous alerter dans un email frauduleux
Même si les attaques sont de plus en plus soignées, plusieurs indices permettent de déceler un message piégé. Les voici, du plus évident au plus subtil.
Une adresse d'expédition fantaisiste
Le nom affiché peut être "Service Client Orange" ou "Ameli", mais l'adresse réelle derrière est souvent une suite de lettres sans queue ni tête, ou un domaine qui imite mal le vrai : impots.gouvv.fr au lieu de impots.gouv.fr, ou contact@orange-securite.com. Passez toujours la souris sur le nom de l'expéditeur pour voir l'adresse complète. Si elle ne correspond pas au domaine officiel de l'entreprise, ne lisez même pas le message.
Un objet qui joue sur l'urgence ou la cupidité
"Alerte de sécurité", "Dernier avertissement avant suspension", "Remboursement exceptionnel de 150 €". Les cybercriminels veulent que vous cliquiez sans réfléchir. Un organisme sérieux ne vous mettra jamais la pression avec un délai de quelques heures pour régler un problème de compte. Prenez toujours le temps de respirer face à un message qui vous somme d'agir vite.
Un message peu personnalisé
Les campagnes de phishing sont souvent envoyées en masse. Si l'email commence par "Cher client" ou "Madame, Monsieur" alors que vous êtes client de cette banque depuis dix ans, c'est un signal. Les vrais emails de votre banque ou de votre opérateur utilisent généralement votre prénom et nom. À l'inverse, un message qui cite votre nom complet mais qui vient d'une adresse inconnue reste suspect : les fraudeurs peuvent avoir acheté des listes de noms.
Des fautes d'orthographe ou un ton bizarre
C'est moins systématique qu'avant, mais beaucoup d'emails de phishing contiennent encore des erreurs de grammaire, des tournures étranges ou des mots mal traduits. Un email de la CAF qui parle de "votre dossier de remboursement" avec une faute à "remboursement" ou une formule comme "veuillez trouver ci-joint" au lieu de "ci-jointe" doit vous mettre la puce à l'oreille.
Une pièce jointe inattendue ou un lien suspect
Ne téléchargez jamais une pièce jointe que vous n'avez pas sollicitée, même si l'expéditeur a l'air connu. Les fichiers .zip, .exe ou .docm peuvent contenir des virus. Pour les liens, laissez votre souris dessus sans cliquer : l'URL réelle apparaît en bas de la fenêtre ou dans une infobulle. Si elle ne correspond pas au site annoncé (par exemple, le texte dit "caf.fr" mais le lien pointe vers "caf-paiement.xyz"), c'est un piège.
Une demande de données personnelles
Aucun organisme légitime – ni votre banque, ni les impôts, ni votre opérateur téléphonique – ne vous demandera par email votre mot de passe, votre code secret de carte bleue ou votre numéro de sécurité sociale. C'est un interdit absolu. Si un message vous réclame ce type d'information, il s'agit d'une escroquerie, même si le logo et le design sont parfaits.
Les variantes du phishing : spear phishing, smishing et autres
Tous les phishing ne se ressemblent pas. Certains sont très ciblés : le spear phishing vise une personne précise dans une entreprise, en utilisant des informations récupérées sur les réseaux sociaux pour rendre le message crédible. Le smishing passe par SMS, avec des messages courts comme "Votre colis est en attente, cliquez ici pour le reprogrammer". Le vishing se fait par téléphone, où un faux conseiller vous appelle en direct. Enfin, le clone phishing consiste à copier un email légitime que vous avez déjà reçu, en y remplaçant le lien ou la pièce jointe par une version malveillante.
Cette diversité rend la vigilance indispensable sur tous les canaux. Un SMS de votre "banque" peut être aussi dangereux qu'un email.
Que faire si vous avez un doute ou si vous avez cliqué ?
Si un message vous paraît suspect, la première règle est simple : ne cliquez sur rien, ne répondez pas, n'ouvrez pas les pièces jointes. Contactez l'organisme concerné par un autre moyen : téléphonez à votre banque avec le numéro officiel figurant sur votre carte ou votre relevé, ou connectez-vous directement au site en tapant l'adresse dans votre navigateur (pas via le lien reçu).
Si vous avez déjà cliqué sur un lien frauduleux ou saisi vos identifiants, agissez vite :
- Changez immédiatement le mot de passe du compte concerné, et de tous les comptes qui utilisent le même mot de passe.
- Contactez votre banque si des coordonnées bancaires ont été divulguées.
- Signalez l'email frauduleux sur signal-spam.fr pour aider à bloquer la campagne.
- Supprimez le message et videz votre corbeille.
Pour les professionnels, il est impératif de transférer l'email au service informatique ou au responsable de la sécurité, sans attendre. Une seule personne qui clique peut ouvrir une brèche dans tout le réseau de l'entreprise.
Comment se protéger au quotidien contre le phishing
La prévention passe par quelques réflexes simples mais efficaces. Activez l'option d'avertissement contre les sites dangereux dans votre navigateur (Edge, Chrome, Firefox la proposent). Utilisez un antivirus à jour : il peut détecter les pièces jointes malveillantes avant que vous ne les ouvriez. Désactivez le volet de prévisualisation de votre messagerie : certains emails chargent automatiquement des images ou des scripts au moment de l'aperçu, ce qui peut confirmer au fraudeur que votre adresse est active.
Pour les comptes sensibles (banque, email principal, réseaux sociaux), activez la double authentification. Même si un fraudeur obtient votre mot de passe, il ne pourra pas se connecter sans le code envoyé sur votre téléphone. Enfin, ne réutilisez jamais le même mot de passe sur plusieurs sites : un seul compte piraté peut alors ouvrir la porte à tous les autres. Les gestionnaires de mots de passe sont une solution pratique pour créer et stocker des mots de passe uniques et complexes.
Le mail de phishing n'est pas une fatalité : un réflexe de vérification change tout
La plupart des victimes de phishing ne sont pas des personnes naïves ou peu technophiles. Elles sont simplement prises par surprise, fatiguées ou pressées. Le fraudeur mise sur ce moment d'inattention. Le geste le plus efficace reste le plus simple : quand un message vous demande une action urgente, prenez trente secondes pour vérifier l'expéditeur et le lien. Si vous avez un doute, jetez le message. Un vrai service client vous rappellera ou vous enverra un courrier postal si le problème est réel. Ne laissez jamais un email décider à votre place. Cette habitude, une fois ancrée, réduit considérablement les risques – et c'est la seule parade qui fonctionne à tous les coups, quel que soit le niveau de sophistication de l'attaque.