Dans cet article
Vous avez déjà scanné un QR code pour consulter le menu d’un restaurant, payer un parking ou accéder à une promotion. Ce geste, devenu banal, cache un risque bien réel : celui du quishing. Cette contraction de "QR code" et "phishing" désigne une technique d’arnaque où des cybercriminels remplacent un code légitime par un faux, ou en créent un de toutes pièces, pour vous rediriger vers un site frauduleux. L’objectif ? Voler vos identifiants bancaires, vos mots de passe ou installer un logiciel espion sur votre téléphone. Contrairement à un lien web classique, l’adresse cachée dans un QR code reste invisible tant que vous ne l’avez pas scanné. C’est cette opacité que les escrocs exploitent.
Comment se déroule une attaque de quishing en pratique
Les pirates suivent un schéma en cinq étapes, souvent rodé. D’abord, ils créent un QR code frauduleux et le diffusent : ils peuvent le coller sur une affiche dans la rue, l’imprimer sur un faux flyer publicitaire, ou l’envoyer par email ou SMS en se faisant passer pour une banque, un transporteur ou un service client. Ensuite, ils jouent sur l’appât du gain ou l’urgence : une remise exceptionnelle, un colis à récupérer, une alerte de sécurité sur votre compte. La troisième étape, c’est vous qui la déclenchez en scannant le code avec votre smartphone. Une fois scanné, vous êtes redirigé vers un site qui imite parfaitement celui de votre banque, d’un commerçant connu ou d’un service officiel. Enfin, le piège se referme : on vous demande de saisir vos coordonnées bancaires, votre identifiant ou votre mot de passe. Les données partent directement chez l’escroc.
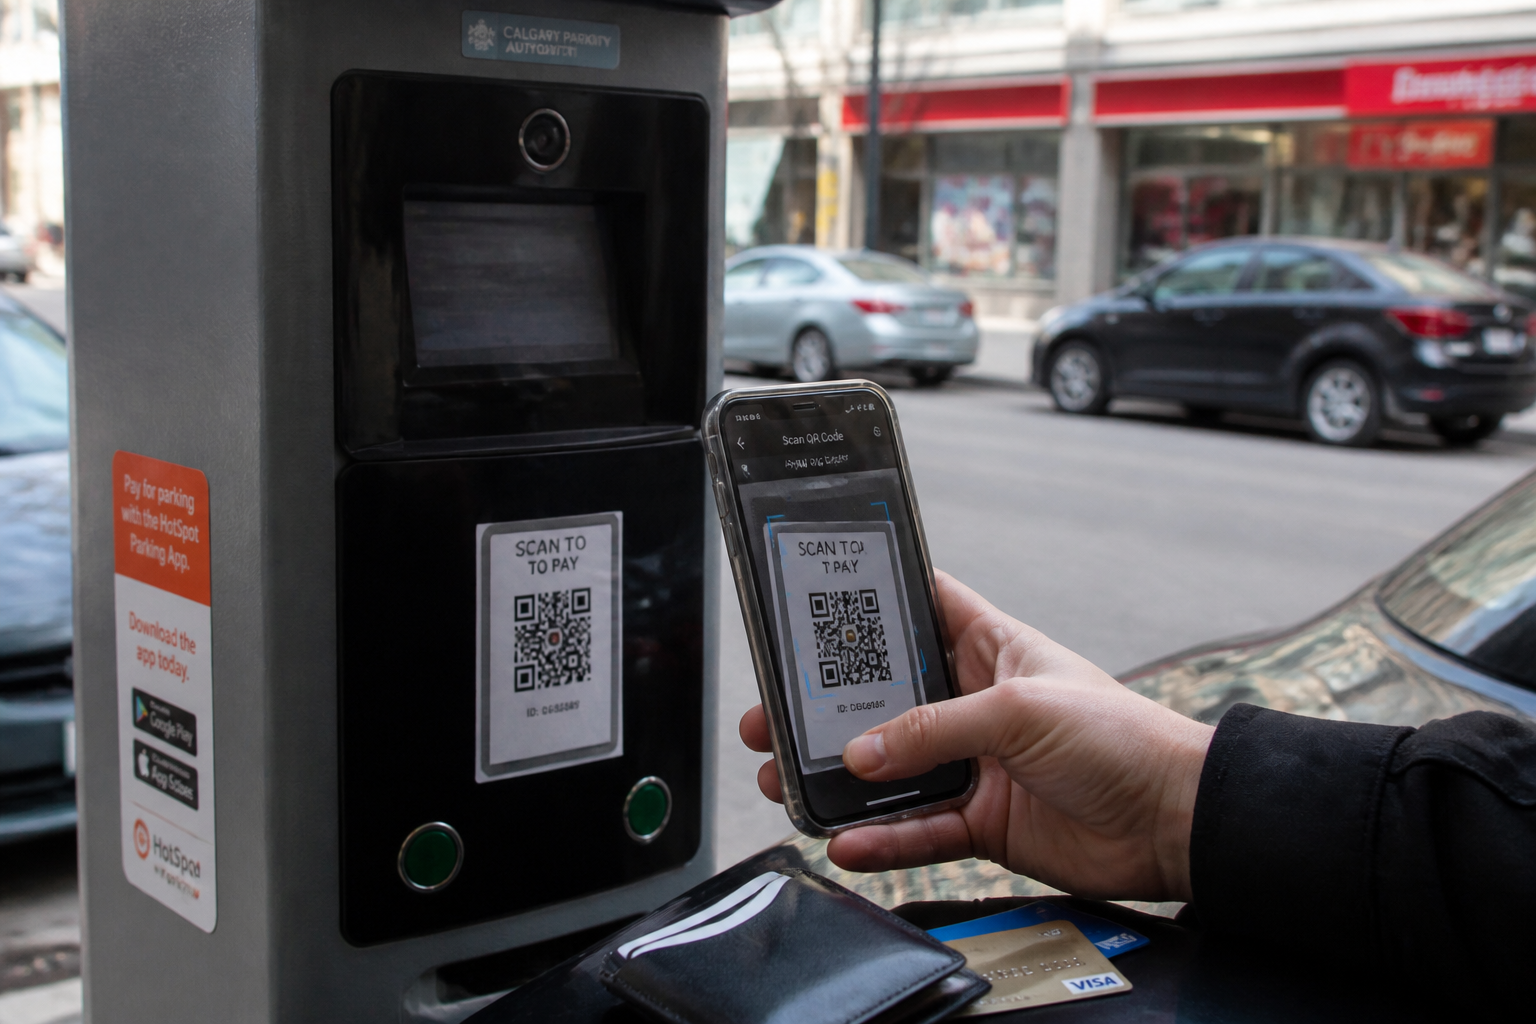
Début 2024, plus de 800 procédures pénales étaient en cours en France pour des arnaques aux faux QR codes, selon des sources judiciaires.
Les variantes les plus fréquentes du quishing
Les escrocs adaptent leur scénario selon le contexte. Voici les cas les plus courants que vous pouvez croiser :
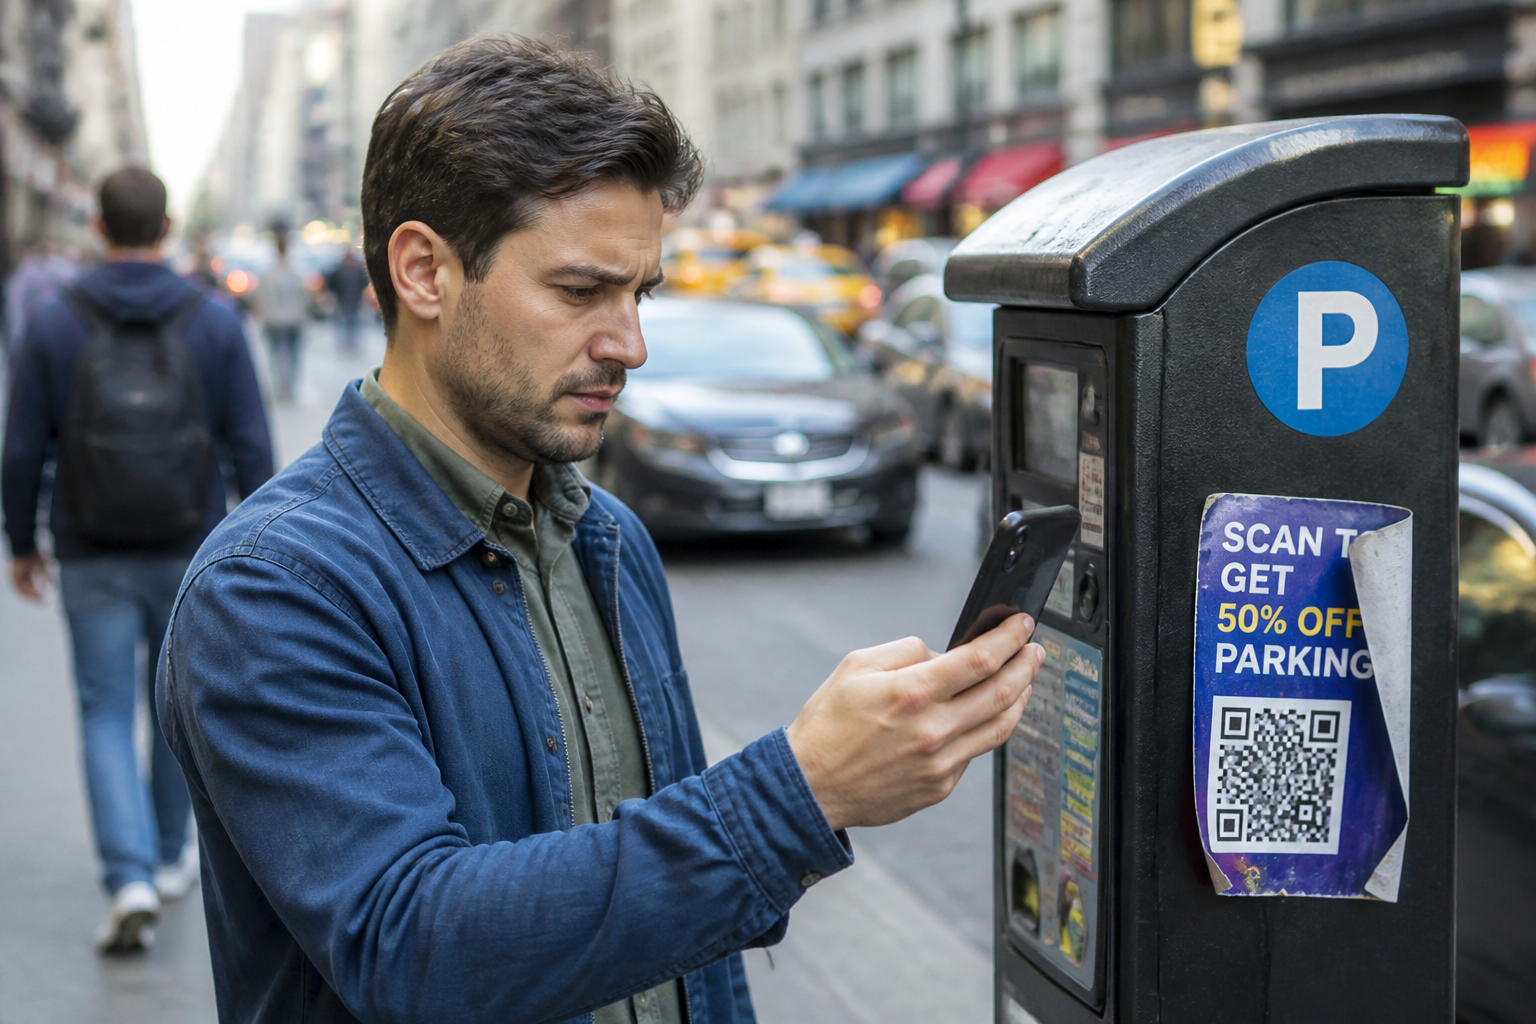
- Fausses remises commerciales : un QR code promettant 50 % de réduction sur une marque populaire vous envoie vers un site de phishing qui capture vos données de carte bancaire.
- Billets d’événements fictifs : un code pour un concert ou un festival qui n’existe pas. Vous payez, mais le billet n’arrive jamais, et vos infos personnelles sont volées.
- Offres d’emploi frauduleuses : un email avec un QR code pour postuler. La page demande votre RIB ou vos documents d’identité, qui serviront à une usurpation.
- Escroqueries bancaires : un message imitant votre banque vous invite à scanner un code pour "vérifier une transaction suspecte". Vous atterrissez sur un faux site bancaire.
- Arnaques aux cryptomonnaies : un QR code présenté comme un lien vers un wallet ou un échange vous envoie en réalité vers un portefeuille contrôlé par le pirate.
- Dons caritatifs fictifs : après une catastrophe naturelle, de faux QR codes circulent pour détourner les dons vers des comptes personnels.
Pourquoi le QR code est un vecteur d’attaque si efficace
Le succès du quishing repose sur trois faiblesses humaines et techniques. La première est l’absence de visibilité : quand vous scannez un QR code, vous ne voyez pas l’URL avant d’être redirigé. Un lien comme "paypal-secure.com" peut en réalité cacher "paypal-secu re.com" sans que vous puissiez le vérifier à l’avance. La deuxième est la banalisation du geste : depuis la pandémie de COVID-19, les QR codes sont partout – menus de restaurant, paiements sans contact, accès à des espaces publics. Cette habitude a endormi la vigilance. La troisième est l’ingénierie sociale : les pirates créent un sentiment d’urgence ou d’opportunité (une offre limitée, un problème de compte) pour vous faire scanner sans réfléchir.
Qui sont les cibles privilégiées
Tout le monde peut tomber dans le piège, mais certains profils sont plus exposés :
- Les personnes peu familières avec les risques numériques, qui scannent par automatisme.
- Les employés d’entreprises utilisant les QR codes pour l’accès aux locaux ou les paiements internes.
- Les voyageurs et clients de lieux publics (parkings, hôtels, restaurants) qui rencontrent des QR codes dans des contextes variés.
Comment repérer un QR code piégé avant de scanner
Il n’existe pas de méthode infaillible pour distinguer un vrai QR code d’un faux à l’œil nu. Mais quelques réflexes réduisent fortement le risque :
- Vérifiez l’état du support : si le QR code est collé par-dessus un autre, si l’impression est de mauvaise qualité ou si l’autocollant semble avoir été ajouté après coup, méfiez-vous.
- Ne scannez jamais un QR code reçu par email ou SMS non sollicité : les banques, les opérateurs et les services officiels n’envoient pas de QR codes pour demander des informations sensibles.
- Utilisez un lecteur de QR code qui affiche l’URL avant de l’ouvrir : la plupart des applications modernes (et l’appareil photo natif des smartphones) montrent l’adresse web. Prenez deux secondes pour la lire. Si elle contient des fautes d’orthographe, des caractères bizarres ou ne correspond pas au site attendu, fermez.
- Privilégiez les sources officielles : au restaurant, demandez le menu papier si le QR code vous semble suspect. Dans un parking, utilisez le terminal de paiement plutôt qu’un code collé sur le mur.
- Ne saisissez jamais d’informations bancaires après un scan : un site légitime ne vous demandera pas votre code secret ou votre numéro de carte complet via un QR code.
Que faire si vous avez scanné un QR code frauduleux
Si vous avez déjà saisi des données, agissez vite. Contactez immédiatement votre banque pour faire opposition sur votre carte ou vos comptes. Changez les mots de passe des services concernés (banque, email, réseaux sociaux). Signalez l’arnaque sur la plateforme officielle cybermalveillance.gouv.fr. Enfin, surveillez vos relevés bancaires pendant plusieurs semaines pour détecter des transactions suspectes.
Quishing contre phishing : quelle différence concrète
Le quishing n’est qu’une variante du phishing, mais avec une spécificité : son vecteur d’attaque est le QR code. Là où le phishing classique utilise un lien hypertexte dans un email ou un SMS, le quishing exploite l’opacité du code. Cela le rend plus difficile à bloquer par les filtres anti-spam, puisque le message ne contient pas de lien visible. De plus, le QR code peut être diffusé physiquement (affiche, flyer), ce qui contourne toute protection logicielle.
| Critère | Phishing classique | Quishing |
|---|---|---|
| Vecteur d’attaque | Lien web dans un email, SMS, réseau social | QR code (physique ou numérique) |
| Visibilité de la cible | L’URL est lisible (même si elle peut être masquée) | URL invisible avant le scan |
| Diffusion | Principalement numérique | Numérique et physique (affiches, autocollants) |
| Détection automatique | Filtres anti-spam et anti-phishing | Plus difficile à bloquer (pas de lien dans le message) |
| Exemple typique | Email "votre compte est bloqué, cliquez ici" | Autocollant QR sur une borne de parking |
Ne laissez pas un carré de pixels vider votre compte
Le quishing prospère parce que nous avons pris l’habitude de scanner sans réfléchir. La parade n’est pas de bannir les QR codes – ils restent pratiques – mais d’intégrer un réflexe simple : regarder l’URL avant de cliquer. Si vous ne pouvez pas la vérifier, ne saisissez aucune donnée personnelle. Et si une offre ou une alerte vous semble trop belle ou trop urgente pour être vraie, c’est probablement un piège. En 2024, des centaines de procédures sont en cours en France : le phénomène est massif, mais il repose sur votre vigilance. La prochaine fois que vous sortez votre téléphone pour scanner un code, prenez deux secondes. Cela peut vous éviter des mois de démarches pour récupérer un compte bancaire ou une identité volée.