Dans cet article
- Quels sont les gestes qui bloquent 90 % des menaces courantes ?
- Comment gérer ses mots de passe sans en perdre la tête ?
- Quels réflexes adopter face aux emails et aux pièces jointes ?
- Comment protéger les données sensibles en déplacement et au quotidien ?
- Pourquoi les mises à jour et les sauvegardes sont-elles non négociables ?
- Comment réagir sans paniquer face à un incident ?
Un collaborateur qui clique sur un lien piégé ou branche une clé USB trouvée dans le parking peut anéantir des mois de travail et coûter des dizaines de milliers d’euros à son entreprise. Pourtant, la plupart des incidents ne relèvent pas d’attaques sophistiquées, mais d’une simple méconnaissance des risques du quotidien. Voici comment installer des réflexes durables dans votre équipe, sans jargon technique ni formation abstraite.
Quels sont les gestes qui bloquent 90 % des menaces courantes ?
Les cyberattaques les plus fréquentes en entreprise ne ciblent pas le serveur central : elles passent par la boîte mail, le navigateur ou un périphérique USB. Trois réflexes de base couvrent l’essentiel des risques.
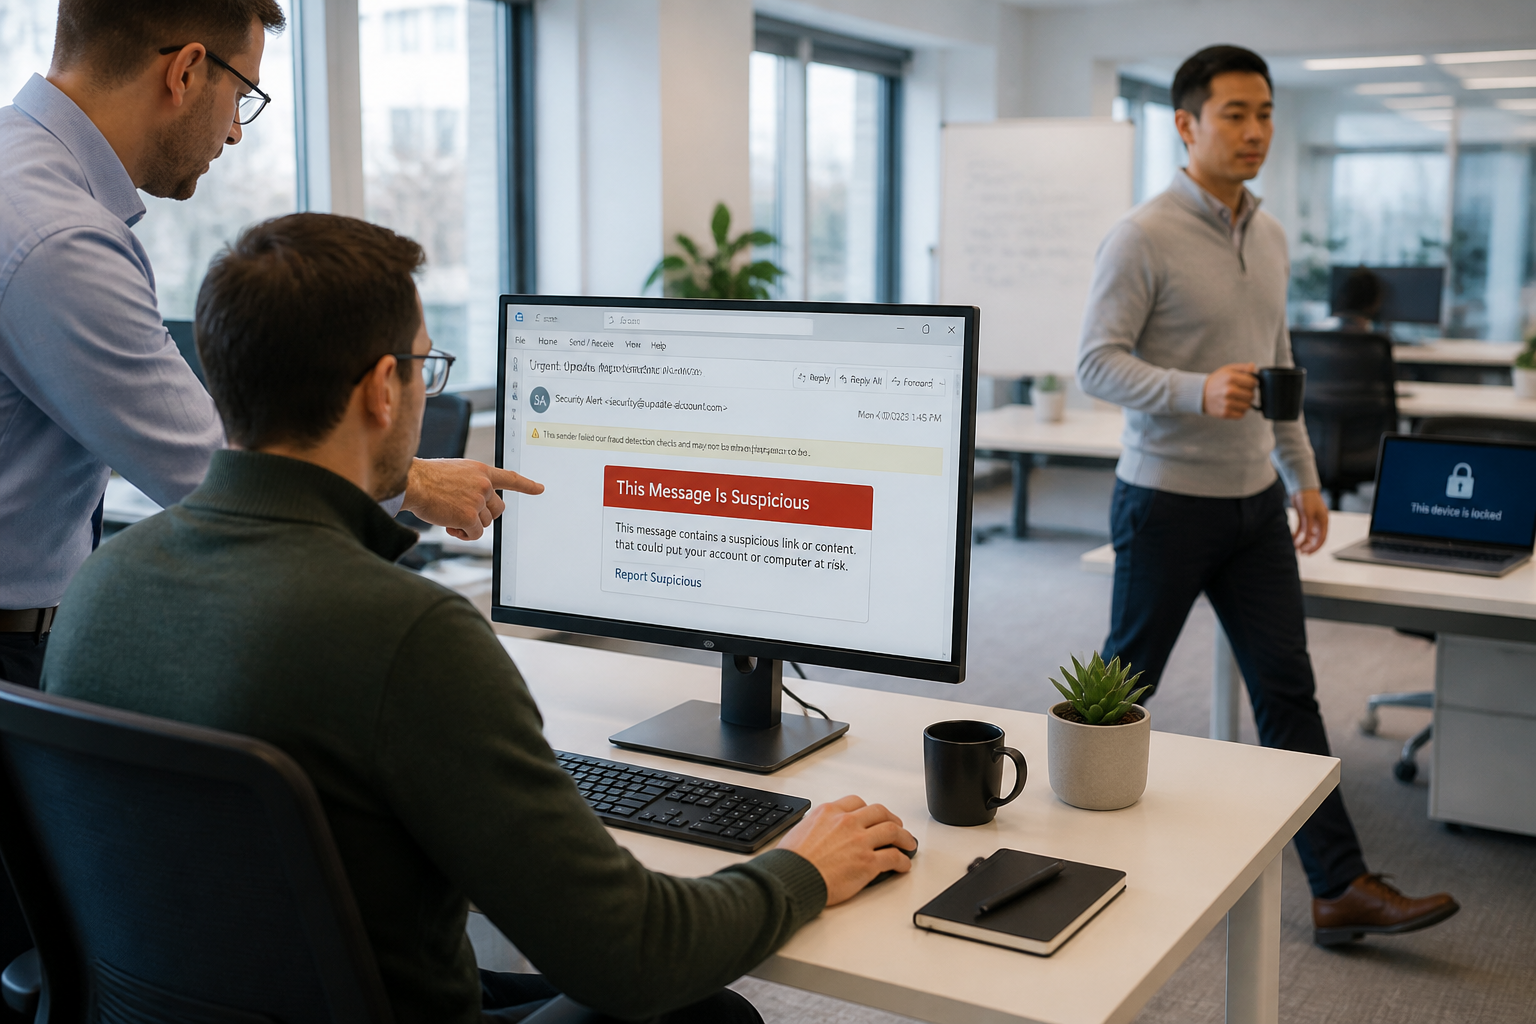
Ne jamais cliquer sur un lien ou une pièce jointe non sollicitée. L’hameçonnage (phishing) reste le vecteur d’attaque numéro un. Un message qui imite votre fournisseur d’accès, votre banque ou un collègue peut contenir un lien qui installe un logiciel malveillant ou vole des identifiants. La règle est simple : si vous n’avez pas demandé le message, ne cliquez pas. Vérifiez l’adresse de l’expéditeur en passant la souris sur le nom, et en cas de doute, contactez la personne par un autre moyen.
Verrouiller son poste dès qu’on s’absente. Un écran laissé ouvert pendant une pause-café, c’est une invitation à consulter vos fichiers, envoyer un mail frauduleux en votre nom ou copier des données confidentielles. La combinaison de touches Windows + L (ou Contrôle + Commande + Q sur Mac) doit devenir un automatisme.
Ne pas brancher de clé USB inconnue. Une clé trouvée dans le hall ou reçue en cadeau lors d’un salon peut contenir un programme qui se lance automatiquement. Si vous devez utiliser un périphérique externe, assurez-vous qu’il provient d’une source fiable et qu’il a été vérifié par le service informatique.
Comment gérer ses mots de passe sans en perdre la tête ?
Le mot de passe reste la barrière la plus courante, et aussi la plus malmenée. Un mot de passe faible ou réutilisé sur plusieurs services expose l’entreprise entière si un seul site est piraté.
Choisir un mot de passe solide sans le noter sur un post-it
Un bon mot de passe doit comporter au moins douze caractères, mêler lettres majuscules et minuscules, chiffres et symboles, et ne contenir aucun mot du dictionnaire ni information personnelle (date de naissance, nom du chien). Pour ne pas avoir à le mémoriser, utilisez un gestionnaire de mots de passe. Cet outil stocke tous vos identifiants derrière un seul mot de passe maître, et peut générer des codes complexes pour chaque service. Il existe des versions gratuites et sécurisées.
Activer la double authentification partout où c’est possible
La double authentification (2FA) ajoute une deuxième vérification après le mot de passe : un code reçu par SMS, une notification sur une application dédiée ou une empreinte digitale. Même si un attaquant trouve votre mot de passe, il ne pourra pas accéder au compte sans ce second facteur. Priorisez les applications d’authentification (Google Authenticator, Authy) plutôt que le SMS, qui peut être intercepté.
Surveiller les fuites de données
Des sites comme Have I Been Pwned permettent de vérifier si une adresse email ou un mot de passe a fuité lors d’une brèche. Si c’est le cas, changez immédiatement ce mot de passe sur tous les comptes où il est utilisé. Certains gestionnaires de mots de passe intègrent cette vérification automatiquement.
Quels réflexes adopter face aux emails et aux pièces jointes ?
La messagerie professionnelle est la porte d’entrée préférée des attaquants. Les techniques évoluent, mais les signes d’alerte restent les mêmes.
- L’urgence factice : un message qui vous somme de payer une facture sous 24 heures, de mettre à jour votre compte immédiatement ou de cliquer pour éviter une sanction. Prenez toujours le temps de vérifier.
- L’expéditeur imité : l’adresse peut ressembler à celle de votre collègue ou de votre banque, avec une lettre près changée (exemple : jean.dupont@entrreprise.com au lieu de entreprise.com). Ouvrez l’œil sur le nom de domaine complet.
- La pièce jointe inattendue : une facture, un devis ou un document que vous n’avez pas demandé. Si vous attendez un fichier d’un fournisseur, confirmez par téléphone qu’il vous l’a bien envoyé.
Si vous avez cliqué par erreur, ne tentez pas de réparer seul. Prévenez immédiatement le service informatique ou le référent cybersécurité. Plus l’incident est signalé tôt, plus les dégâts sont limités.
Comment protéger les données sensibles en déplacement et au quotidien ?
Les collaborateurs qui travaillent en mobilité, au coworking ou depuis chez eux multiplient les points d’entrée pour une attaque. Quelques règles simples réduisent les risques.
Ne pas se connecter à un réseau Wi-Fi public sans protection
Un réseau ouvert dans un hôtel, un café ou un aéroport peut être surveillé par un attaquant. Évitez de consulter vos emails professionnels, de vous connecter à votre ERP ou de transmettre des fichiers confidentiels sur ce type de connexion. Si vous devez absolument travailler, utilisez un VPN d’entreprise qui chiffre toutes les données échangées.
Traiter son téléphone comme un coffre-fort
Le smartphone professionnel contient souvent des emails, des accès à des applications métier et des fichiers. Activez le verrouillage par code ou empreinte, limitez les droits des applications (ne laissez pas l’accès à vos contacts ou à votre micro sans raison), et installez les mises à jour de sécurité dès qu’elles sont disponibles. Un téléphone non mis à jour est une vulnérabilité ouverte.
Ne pas divulguer d’informations en public
En déplacement, évitez de parler de vos projets, de vos clients ou de vos mots de passe dans un espace partagé. Un voisin de table peut noter un nom de projet ou un identifiant. De même, ne laissez pas vos documents ou votre écran visibles dans le train ou l’avion.
Pourquoi les mises à jour et les sauvegardes sont-elles non négociables ?
Deux gestes techniques, souvent perçus comme une corvée, sont pourtant les meilleures protections contre les rançongiciels et les pannes graves.
Installer les mises à jour dès qu’elles sont proposées. Les éditeurs corrigent régulièrement des failles de sécurité que les attaquants exploitent. Un logiciel obsolète (navigateur, suite bureautique, système d’exploitation) est une porte ouverte. Activez les mises à jour automatiques sur tous les postes, et ne les repoussez pas sous prétexte que cela prend du temps.
Sauvegarder ses données régulièrement. En cas d’attaque par rançongiciel, de panne matérielle ou de vol d’ordinateur, une sauvegarde récente permet de restaurer l’ensemble des fichiers sans payer de rançon. La règle des 3-2-1 est un standard : trois copies des données, sur deux supports différents, dont une copie hors ligne ou déconnectée du réseau. Vérifiez que la restauration fonctionne vraiment au moins une fois par trimestre.
Comment réagir sans paniquer face à un incident ?
Le réflexe le plus important est peut-être celui-ci : ne pas avoir honte de signaler une erreur. Trop de collaborateurs cachent un clic malencontreux par peur des reproches, ce qui laisse le temps à l’attaque de se propager.
Si vous constatez un comportement anormal (ralentissement soudain, fichier qui ne s’ouvre plus, pop-up de rançon, compte qui envoie des messages étranges), coupez immédiatement la connexion réseau de votre poste (débranchez le câble Ethernet ou désactivez le Wi-Fi) et prévenez le service informatique. Ne redémarrez pas l’ordinateur, ne tentez pas de supprimer le logiciel vous-même : cela pourrait effacer des traces utiles pour l’analyse.
Chaque minute compte. Une réaction rapide peut limiter l’incident à un seul poste au lieu de contaminer tout le réseau.
La cybersécurité en entreprise ne se résume pas à un logiciel ou à un prestataire. Elle repose sur des gestes quotidiens, simples à apprendre et à répéter. Une demi-journée de sensibilisation par an, couplée à des rappels réguliers (affiches, quiz, simulations de phishing), transforme chaque collaborateur en premier rempart. Le maillon faible devient le maillon fort quand chacun sait quoi faire, pourquoi le faire et à qui parler en cas de doute.