Dans cet article
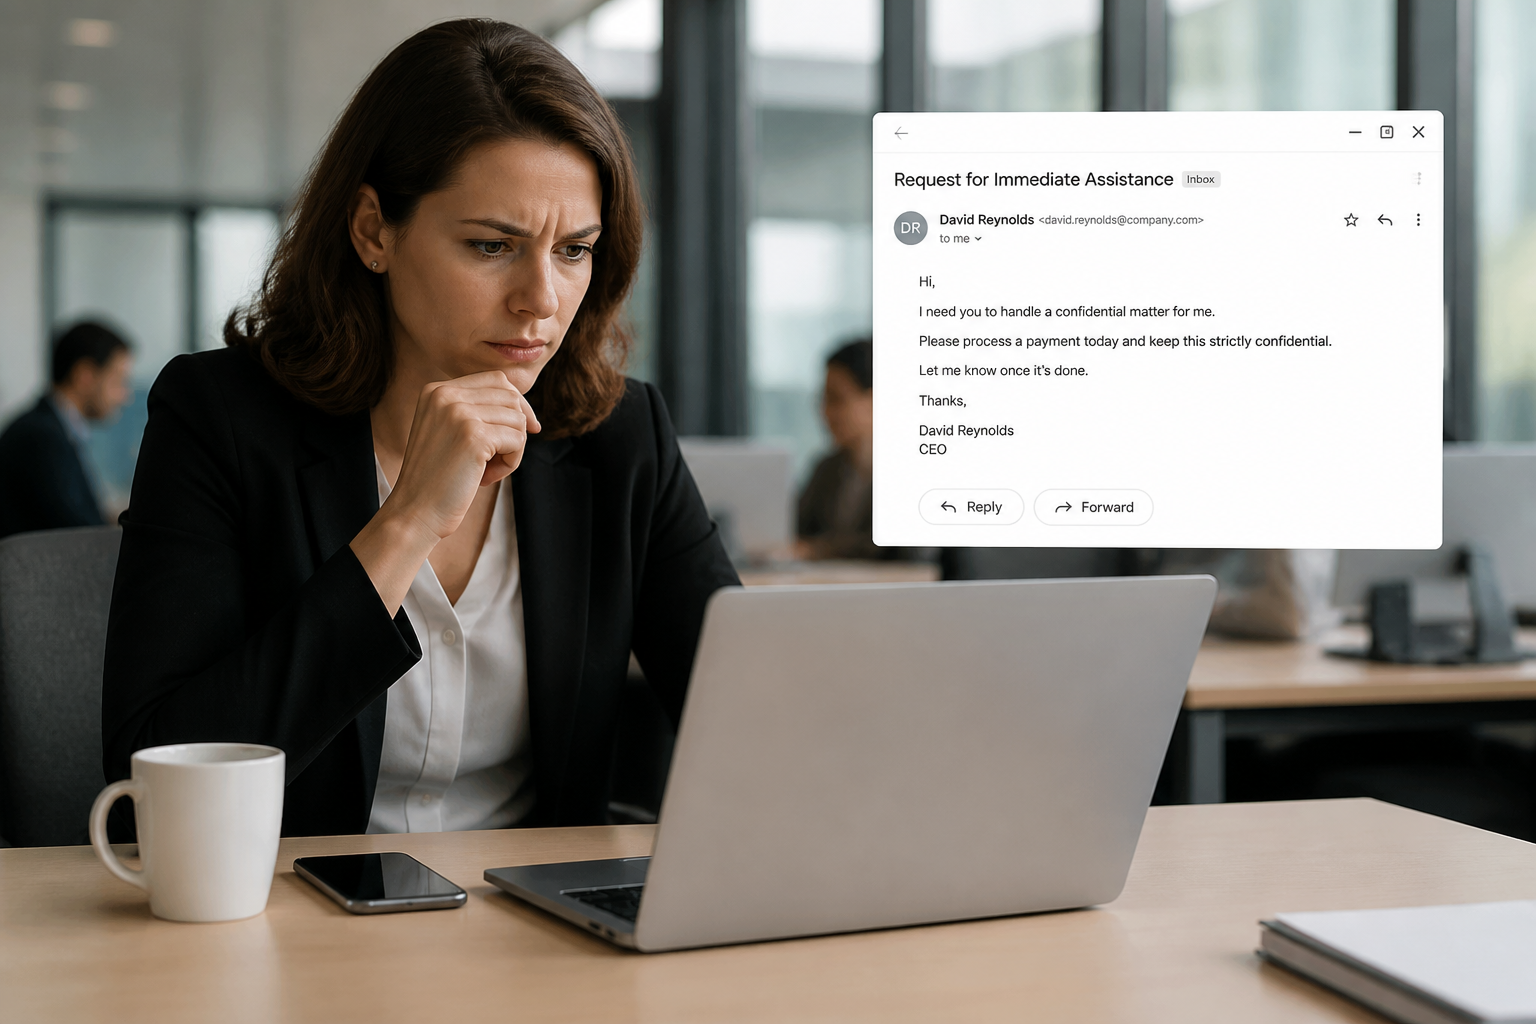
Un e-mail qui semble venir de votre PDG, une demande de virement urgente adressée à la comptabilité, un message d’un avocat externe qui connaît votre dossier. Ce n’est pas du hasard : c’est du spear phishing. Contrairement au phishing de masse qui envoie des milliers de mails en espérant quelques clics, cette attaque cible une personne précise dans une entreprise. Les pirates investissent du temps pour étudier leur victime, récolter des informations publiques sur les réseaux sociaux et construire un message si crédible que même un employé vigilant peut tomber dans le piège.
Spear phishing et phishing classique : quelles différences concrètes ?
Le principe de base est le même : un e-mail trompeur qui vole des informations ou installe un logiciel malveillant. Mais la méthode change du tout au tout.
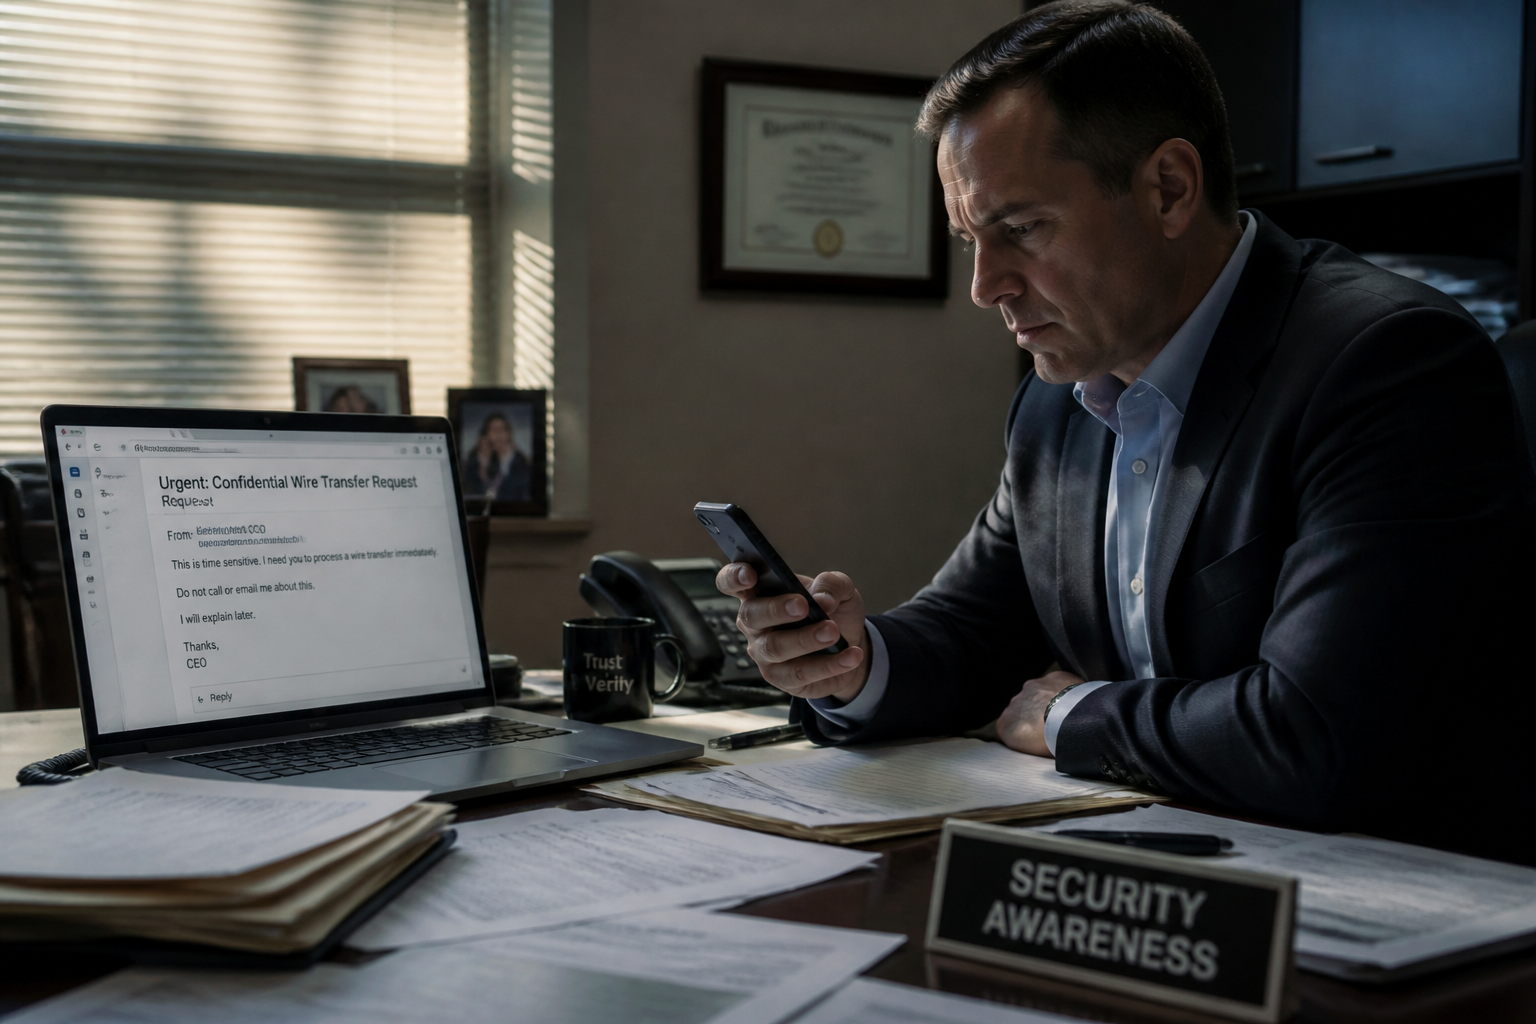
Dans le phishing classique, l’attaquant envoie des messages en masse au nom de services connus comme Amazon, PayPal ou Google. Le taux de réussite est faible, mais le volume compense. À l’inverse, le spear phishing cible une seule personne ou un petit groupe dans une organisation. Le mail semble provenir d’un collègue, d’un supérieur hiérarchique, d’un avocat ou d’un partenaire commercial. L’usurpation de l’identité du PDG est une technique très répandue en France, notamment pour ordonner des virements frauduleux aux équipes comptables.
La différence ne s’arrête pas à l’expéditeur. Le contenu du message est personnalisé : le pirate utilise votre nom, mentionne un projet en cours, cite un collègue. Selon l’ANSSI, 91 % des cyberattaques commencent aujourd’hui par un e-mail. Cette hausse s’explique en partie par l’essor du télétravail : les échanges sont moins fluides, les collaborateurs moins vigilants, et la consultation des mails sur smartphone augmente le taux de clic sur les liens.
| Critère | Phishing classique | Spear phishing |
|---|---|---|
| Cible | Des centaines ou milliers de destinataires | Une personne ou un groupe restreint |
| Expéditeur apparent | Service grand public (PayPal, Google) | Collègue, PDG, avocat, partenaire |
| Personnalisation | Générique, souvent sans nom | Nom, fonction, projet en cours, détails personnels |
| Recherche préalable | Quasi inexistante | Semaines ou mois d’étude des réseaux sociaux |
| Taux de réussite | Très faible | Élevé |
| Dégâts potentiels | Limités (vol d’identifiant) | Importants (virement, fuite de données sensibles) |
Comment les pirates construisent une attaque crédible en trois étapes
Le spear phishing repose sur l’ingénierie sociale : les hackers exploitent la psychologie humaine plutôt que des failles techniques. Voici comment ils procèdent.
1. La phase de reconnaissance
Les réseaux sociaux sont une mine d’or. Un profil LinkedIn, un tweet, une photo de vacances sur Facebook suffisent souvent à trouver : le nom et l’adresse e-mail, le poste occupé, les collègues et supérieurs, les projets récents, les habitudes de déplacement. Les pirates sélectionnent ensuite la personne la plus utile : un employé de la comptabilité qui a accès aux paiements, un responsable RH qui détient les données personnelles des salariés, un assistant qui gère l’agenda du dirigeant.
2. La création du prétexte
Avec ces informations, l’attaquant construit un scénario crédible. Il peut usurper la boîte mail du PDG après l’avoir compromise, ou créer une adresse très proche (prenom.nom@entreprise.com au lieu de prenom.nom@entreprise.fr). Le message joue sur l’urgence : « Virement à effectuer avant ce soir », « Confidentiel et urgent », « Réponse attendue dans l’heure ». Il peut aussi évoquer des conséquences négatives si la demande n’est pas exécutée.
3. L’exécution de l’attaque
Le mail contient soit un lien vers un site web usurpé qui réclame identifiants ou coordonnées bancaires, soit une pièce jointe infectée. Une fois cliqué, le logiciel malveillant s’installe sur l’ordinateur. Parfois, la demande est directe : le pirate demande à la victime de lui répondre par mail avec des informations sensibles, pensant s’adresser à une entité légitime.
Selon le rapport State of the Phish de Proofpoint, 88 % des organisations dans le monde ont subi une attaque de spear phishing en 2019, et 55 % d’entre elles ont été victimes d’une attaque réussie.
Les erreurs qui rendent une entreprise vulnérable
Certaines habitudes augmentent considérablement le risque de se faire piéger.
- Absence de formation : les employés ne savent pas repérer un mail frauduleux. Ils ne vérifient pas l’adresse exacte de l’expéditeur ni l’URL d’un lien avant de cliquer.
- Télétravail sans protocole : les échanges par mail sont moins contrôlés, et les salariés consultent leurs messages sur leur téléphone personnel, où les filtres de sécurité sont souvent moins performants.
- Informations trop accessibles : les profils LinkedIn détaillés, les organigrammes publics et les publications sur les projets en cours offrent aux pirates un terrain de jeu idéal.
- Absence d’authentification multifacteur : même si un mot de passe est volé, une deuxième vérification (code par SMS, application d’authentification) bloque l’accès au compte.
- Processus de validation des virements trop simple : si une seule personne peut ordonner un virement sans confirmation téléphonique ou validation d’un supérieur, le risque est maximal.
Pourquoi les pros sont la cible prioritaire
Les particuliers reçoivent surtout du phishing de masse. Les professionnels, eux, sont visés par du spear phishing pour une raison simple : ils ont accès à des actifs de valeur. Un employé du service comptable peut transférer des fonds. Un responsable RH connaît les numéros de sécurité sociale et les coordonnées bancaires des salariés. Un ingénieur détient des secrets commerciaux ou des accès à des bases de données sensibles.
Les motivations des attaquants sont majoritairement financières, mais pas seulement. Certains cherchent à voler des informations stratégiques : brevets, données clients, informations militaires. Dans tous les cas, la cible n’est pas choisie au hasard. Le pirate évalue qui, dans l’organisation, lui rapportera le plus avec le moins d’effort.
Le whaling est une variante du spear phishing qui vise spécifiquement les dirigeants : PDG, DAF, directeurs généraux. Ces profils ont des accès étendus et un pouvoir de décision immédiat. Un seul mail bien conçu peut suffire à déclencher un virement de plusieurs centaines de milliers d’euros.
Comment se protéger sans devenir paranoïaque
La prévention repose sur trois piliers : la formation, la technologie et les processus.
Former les équipes est le premier rempart. Chaque employé doit savoir qu’un mail demandant un virement urgent, une pièce jointe inattendue ou un lien vers une page de connexion doit être vérifié. Un réflexe simple : appeler l’expéditeur présumé sur son numéro connu (pas celui du mail) pour confirmer la demande.
Mettre en place des solutions techniques : l’authentification multifacteur (MFA) bloque l’accès même si un mot de passe est volé. Les filtres anti-phishing avancés analysent les expéditeurs, les liens et les pièces jointes. Les solutions de sécurité des e-mails peuvent détecter les usurpations d’adresse.
Instaurer des règles de validation : un virement de plus de 5 000 euros doit être confirmé par un deuxième responsable. Un changement de coordonnées bancaires d’un fournisseur nécessite un appel de vérification. Ces procédures simples coupent court à l’attaque avant qu’elle n’aboutisse.
Le spear phishing ne se détecte pas à l’œil nu. Les pirates investissent du temps et de l’argent pour rendre leur message parfait. La seule défense durable est une combinaison de vigilance humaine et de barrières techniques. Ne pas cliquer sur un lien sans vérifier, ne pas transférer de fonds sans confirmation téléphonique, ne pas publier trop d’informations professionnelles en ligne : ces trois réflexes réduisent déjà la majorité des risques.