Dans cet article
Le phishing, aussi appelé hameçonnage, est une technique d'escroquerie en ligne qui repose sur la manipulation psychologique plutôt que sur une faille technique. Un cybercriminel se fait passer pour un organisme de confiance (banque, administration, site de livraison, réseau social) afin de vous soutirer des informations sensibles : identifiants de connexion, numéros de carte bancaire, mots de passe. L'attaque passe généralement par un e-mail, un SMS ou un appel téléphonique. Le but est toujours le même : vous faire cliquer sur un lien frauduleux, ouvrir une pièce jointe piégée ou répondre directement avec vos données personnelles. Une fois ces informations dérobées, elles sont utilisées pour du piratage de compte, des virements frauduleux ou revendues à d'autres criminels.
Comment reconnaître un message de phishing ?
Les messages frauduleux jouent presque toujours sur l'urgence ou la peur. On vous annonce un problème de sécurité sur votre compte, un colis en attente, une facture impayée ou une mise à jour obligatoire. Le ton est alarmiste : "Votre compte va être suspendu", "Confirmez vos informations sous 24 heures". L'expéditeur semble légitime : le logo de l'entreprise est présent, l'adresse e-mail ressemble à la vraie (par exemple, contact@banque-securisee.com au lieu de banque.com). Mais plusieurs indices doivent vous alerter :
- Une adresse e-mail qui ne correspond pas exactement au domaine officiel de l'organisme.
- Des fautes d'orthographe ou de grammaire dans le message.
- Un lien hypertexte qui, lorsque vous survolez la souris, affiche une adresse web différente de celle annoncée.
- Une demande de données personnelles (mot de passe, code de carte bancaire) qu'aucun service légitime ne réclame par e-mail ou SMS.
La CNIL rappelle un principe simple : ne répondez jamais à ces messages, ne cliquez pas sur les liens, n'ouvrez pas les pièces jointes. En cas de doute, contactez directement l'organisme concerné via son site officiel ou son numéro de téléphone connu.
Les principales formes de phishing : e-mail, SMS, téléphone
Le phishing par e-mail : le plus répandu
C'est la méthode historique. L'escroc envoie un courriel imitant une banque, un fournisseur d'accès ou un service public. Le message contient un lien vers un faux site web, conçu pour ressembler trait pour trait au site légitime. Si vous y saisissez vos identifiants, ils atterrissent directement entre les mains du fraudeur. Selon le rapport 2020 Verizon Data Breach Investigations Report, 86 % des violations de données étaient motivées financièrement, et le phishing est souvent le point d'entrée.
Le smishing : hameçonnage par SMS
En forte croissance depuis 2020, cette variante utilise les textos. Un exemple typique : vous recevez un SMS d'un transporteur vous indiquant qu'un colis est en attente de livraison, avec un lien pour "planifier une nouvelle date". En réalité, ce lien mène vers un site frauduleux qui vole vos coordonnées bancaires. Le smishing est particulièrement dangereux car les SMS sont lus rapidement, et le réflexe de vérifier l'expéditeur est moins fréquent que pour un e-mail.
Le vishing : hameçonnage par téléphone
Ici, l'attaque se fait par appel vocal. Un faux "conseiller bancaire" ou "technicien informatique" vous contacte, prétextant une opération de sécurité urgente. Il vous demande vos identifiants, un code reçu par SMS, ou vous incite à installer un logiciel de prise de contrôle à distance. Ne donnez jamais d'information sensible par téléphone si vous n'êtes pas à l'origine de l'appel.
Spear phishing et whaling : des attaques ciblées
Le phishing classique est une attaque de masse : des millions de messages sont envoyés en espérant qu'une petite partie des destinataires mordent à l'hameçon. Mais il existe des versions beaucoup plus précises.
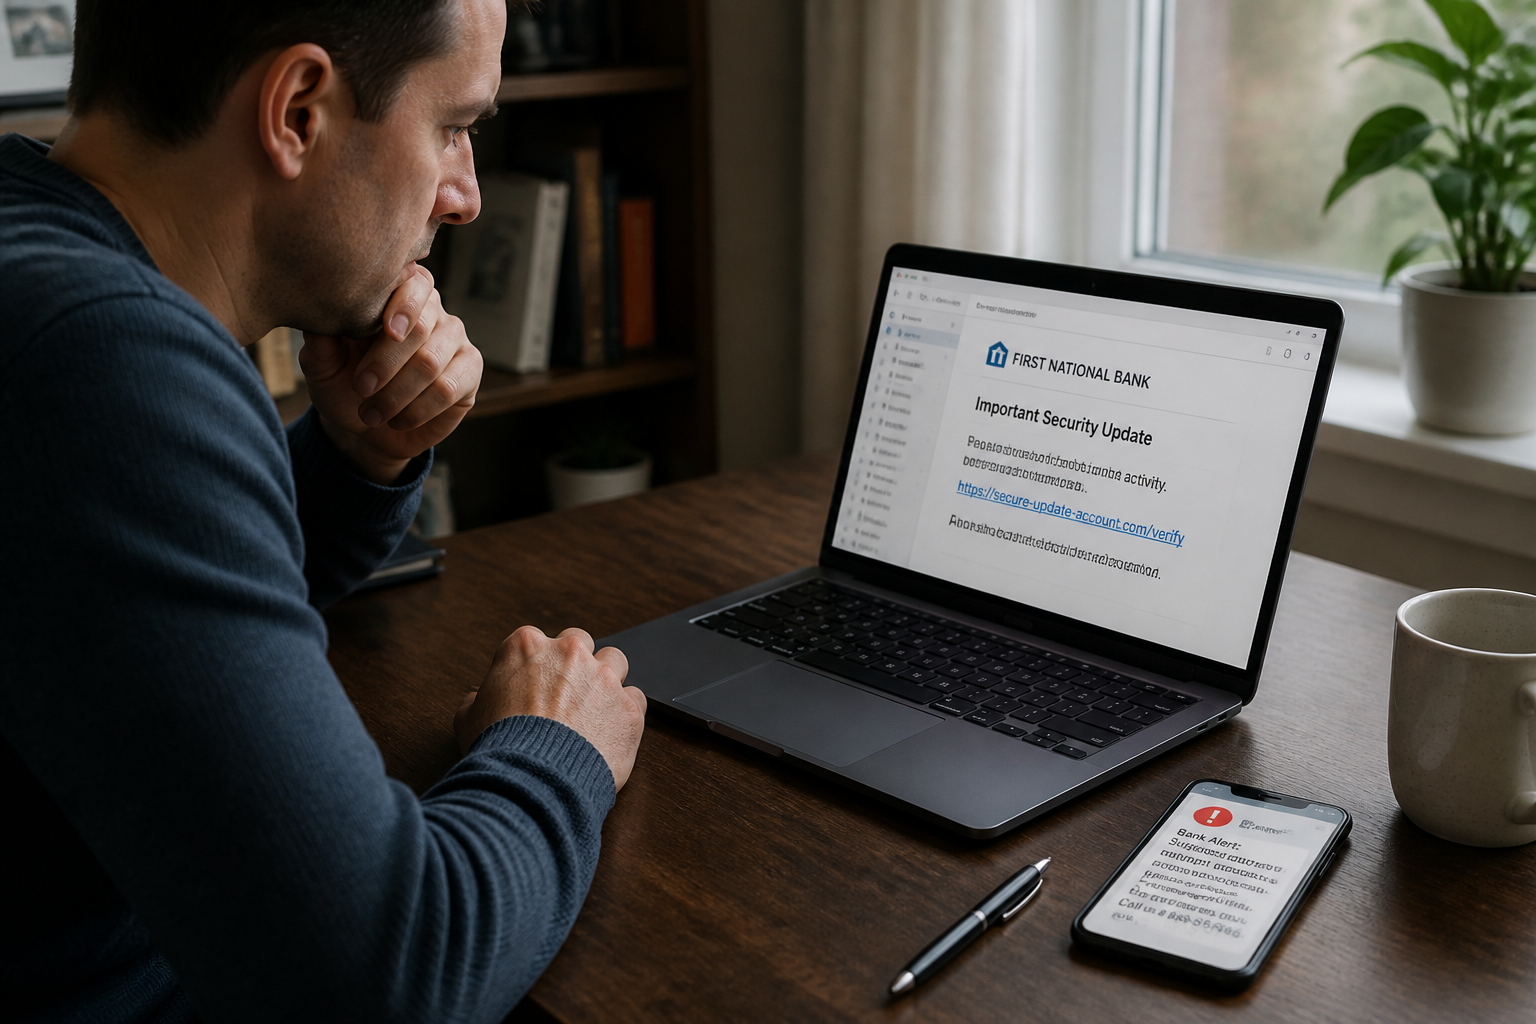
Le spear phishing (hameçonnage ciblé) vise une personne ou une entreprise en particulier. L'attaquant collecte au préalable des informations sur sa cible (nom, fonction, collègues, projets en cours) pour rédiger un message personnalisé et crédible. Par exemple, un e-mail semblant provenir du service comptable demandant un virement urgent à un fournisseur. Cette technique est plus difficile à détecter car le message est adapté au contexte de la victime.
Le whaling (pêche à la baleine) est une variante qui cible les cadres dirigeants (PDG, DAF). L'enjeu est plus élevé : si un dirigeant se fait piéger, l'accès aux comptes bancaires de l'entreprise ou à des données stratégiques peut être compromis. Un faux message du "DG" réclamant un virement immédiat à un employé du service financier est un scénario classique de whaling.
Que faire si vous avez cliqué ou répondu à un message de phishing ?
L'erreur est humaine, et l'important est d'agir vite pour limiter les dégâts. Voici les étapes à suivre sans tarder :
- Changez immédiatement les mots de passe des comptes que vous pensez avoir compromis. Utilisez un mot de passe fort et différent pour chaque service.
- Contactez votre banque si vous avez communiqué des informations bancaires. Elle peut bloquer vos cartes et surveiller les opérations suspectes.
- Signalez l'escroquerie sur le site internet-signalement.gouv.fr (plateforme PHAROS). Vous pouvez aussi consulter cybermalveillance.gouv.fr pour obtenir des conseils adaptés à votre situation.
- Si le message concerne votre messagerie professionnelle, transférez-le immédiatement au service informatique ou au responsable de la sécurité de votre entreprise. Ne le supprimez pas avant qu'ils aient pu l'analyser.
- Supprimez le message de votre boîte de réception, puis videz la corbeille.
Un numéro d'assistance est également disponible : Info Escroqueries au 0 805 805 817 (appel local depuis un fixe, 0,06 €/min depuis un mobile), du lundi au vendredi de 9h à 18h.
Pourquoi la formation et les bons réflexes sont votre meilleure protection
Le phishing repose sur la crédulité et la précipitation. La meilleure parade n'est pas uniquement technique (filtres antispam, authentification forte) : elle est surtout humaine. Prendre le temps de vérifier un message, de survoler un lien avant de cliquer, de poser une question à son collègue ou à son banquier par un autre canal, ce sont des réflexes qui coupent court à la majorité des attaques.
Pour les entreprises, des campagnes de phishing simulé permettent de former les collaborateurs sans risque réel. L'objectif n'est pas de piéger les employés, mais de leur apprendre à repérer les signaux d'alerte dans un cadre contrôlé. Combinée à une authentification multi-facteurs (MFA) et à une veille régulière des comptes, cette approche réduit fortement le risque de compromission. La vigilance, une fois qu'elle devient une habitude, reste l'arme la plus efficace face à une menace qui évolue chaque jour.