Dans cet article
- Comment une clé physique bloque le phishing mieux qu’un code SMS
- Les trois familles de clés Yubico : laquelle correspond à votre usage
- Comparatif rapide des modèles Yubico
- Ce que les clés physiques ne remplacent pas
- Combien coûte une clé et où l’acheter
- À qui s’adressent vraiment ces clés
- Un conseil concret avant d’acheter
Un pirate récupère votre mot de passe. Il se connecte à votre compte. Vous ne remarquez rien avant qu’il soit trop tard. Ce scénario classique repose sur une faiblesse bien connue : un code secret, même long et complexe, se vole ou se devine. Une clé physique comme la YubiKey ou la Titan change la donne. Elle exige une présence réelle, pas seulement une information mémorisée. Voici comment ces petits objets transforment la sécurité en ligne, ce qu’ils coûtent et ce qu’ils ne résolvent pas.
Comment une clé physique bloque le phishing mieux qu’un code SMS
Les attaques par phishing ont évolué. Un site frauduleux imite une page de connexion, vous tapez votre identifiant et votre mot de passe, puis le pirate les récupère. Avec une authentification à deux facteurs classique, il peut même vous demander le code reçu par SMS ou généré par une application. Certaines attaques récentes interceptent ces codes en temps réel.
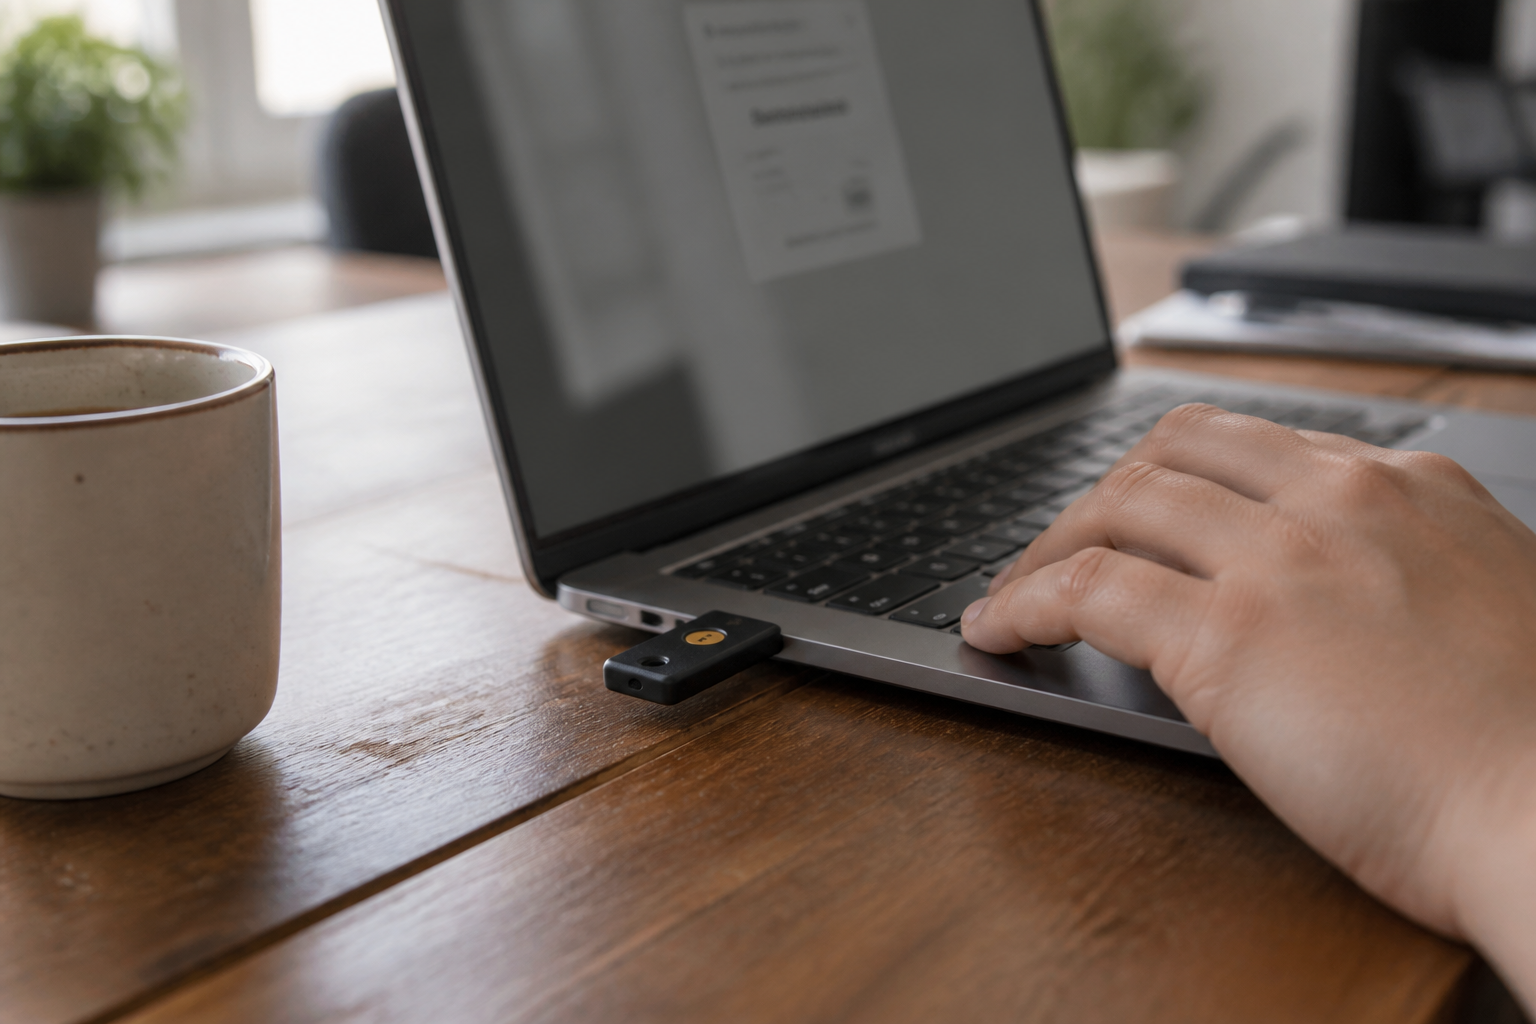
Une clé physique utilise un mécanisme différent. Elle repose sur la norme WebAuthn (intégrée à FIDO2). Quand vous insérez la clé et la touchez, elle envoie un certificat cryptographique au service d’authentification. Ce certificat est lié au site spécifique pour lequel il a été créé. Un site de phishing ne peut pas le réutiliser, car l’adresse du site frauduleux ne correspond pas à celle enregistrée dans la clé. Même si un pirate vole votre mot de passe, il ne peut pas se connecter sans la clé physique.
En juillet 2022, une attaque de phishing par SMS a ciblé plus de 130 entreprises. Les défenses basées sur des clés YubiKey, combinées à une solution Zero Trust, ont permis d’éviter une violation. Ce cas concret montre que la protection ne repose pas sur la vigilance de l’utilisateur, mais sur une barrière technique que le phishing ne peut pas contourner.
Les trois familles de clés Yubico : laquelle correspond à votre usage
Yubico propose plusieurs gammes. Chacune répond à des besoins différents, du particulier qui veut sécuriser ses comptes personnels à l’entreprise qui déploie l’authentification forte pour des centaines d’employés.
Security Key Series : l’entrée de gamme anti-phishing
Deux modèles composent cette série : Security Key NFC et Security Key C NFC. Elles prennent en charge les protocoles FIDO2/WebAuthn et U2F. Pas de stockage de certificats OpenPGP ni de génération de mots de passe à usage unique. Leur rôle est simple : éliminer les piratages de comptes sur les services compatibles comme Gmail, Facebook ou Dropbox. Elles résistent à l’eau et à l’écrasement. Les versions Enterprise ajoutent un numéro de série pour la gestion de parc, mais elles ne sont disponibles que via un abonnement.
YubiKey 5 Series : la polyvalence multi-protocoles
C’est la gamme la plus complète. En plus de FIDO2 et U2F, elle supporte Smart Card, OpenPGP et OTP. Vous pouvez stocker des certificats pour des connexions VPN ou RDP, signer des emails, ou utiliser la clé comme générateur de mots de passe à usage unique. Les formats disponibles couvrent USB-A, USB-C, Lightning et NFC. Le modèle YubiKey 5C NFC combine USB-C et NFC dans un seul boîtier, pratique pour les appareils mobiles et les ordinateurs récents.
YubiKey Bio Series : l’authentification biométrique
Cette série ajoute un lecteur d’empreintes digitales. Les modèles d’empreintes sont stockés dans l’élément sécurisé de la clé, pas dans le cloud ni sur l’appareil. Elle fonctionne nativement avec Windows, macOS, Chrome OS et Linux, ainsi qu’avec les navigateurs Chrome et Edge. La reconnaissance biométrique remplace la pression sur le bouton pour valider l’authentification. Utile si vous voulez éviter qu’une personne non autorisée utilise votre clé après l’avoir volée, mais le gain en sécurité par rapport à une YubiKey 5 classique reste marginal dans la plupart des usages.
Comparatif rapide des modèles Yubico
| Modèle | Protocoles supportés | Connecteurs | Usage principal |
|---|---|---|---|
| Security Key NFC | FIDO2, U2F | USB-A + NFC | Anti-phishing simple (comptes perso) |
| Security Key C NFC | FIDO2, U2F | USB-C + NFC | Anti-phishing simple (appareils récents) |
| YubiKey 5 NFC | FIDO2, U2F, Smart Card, OpenPGP, OTP | USB-A + NFC | Polyvalence (certificats, VPN, signature) |
| YubiKey 5C NFC | FIDO2, U2F, Smart Card, OpenPGP, OTP | USB-C + NFC | Polyvalence (appareils mobiles et PC) |
| YubiKey 5Ci | FIDO2, U2F, Smart Card, OpenPGP, OTP | Lightning + USB-C | Utilisateurs Apple (iPhone + Mac) |
| YubiKey Bio | FIDO2, U2F | USB-A ou USB-C | Biométrie (empreinte digitale) |
Ce que les clés physiques ne remplacent pas
Une clé physique ne protège que les services qui supportent FIDO2 ou U2F. Beaucoup de sites, notamment les administrations, les banques ou les services locaux, n’ont pas encore intégré cette norme. Pour ces comptes, vous devrez conserver un mot de passe classique ou une application d’authentification.
Autre limite : la gestion des clés perdues. Si vous perdez votre unique YubiKey et que vous n’avez pas enregistré une clé de secours, vous risquez de perdre l’accès à vos comptes. La solution consiste à toujours avoir au moins deux clés : une principale, une de secours rangée dans un endroit sûr. Certains services permettent aussi d’utiliser un code de récupération imprimé, qu’il faut conserver précieusement.
Enfin, les clés physiques ne bloquent pas les attaques qui ne ciblent pas l’authentification : logiciels malveillants installés sur l’ordinateur, interception de session après connexion, ou exploitation de failles dans l’application elle-même. Elles sont un maillon de la chaîne de sécurité, pas une solution universelle.
Combien coûte une clé et où l’acheter
Les prix varient selon le modèle et le vendeur. Les Security Key NFC sont les moins chères, à partir d’environ 25 euros. Une YubiKey 5 NFC coûte entre 45 et 55 euros. Les modèles Bio sont plus chers, autour de 70 à 80 euros. Pour les entreprises, Yubico propose des tarifs dégressifs à partir de 500 utilisateurs, et certains revendeurs comme Cloudflare offrent des clés à partir de 10 dollars pour leurs clients.
L’achat direct sur le site de Yubico ou chez des revendeurs agréés est recommandé pour éviter les contrefaçons. Les clés vendues sur des places de marché sans contrôle peuvent être des copies qui compromettent la sécurité.
À qui s’adressent vraiment ces clés
Les particuliers qui gèrent des comptes sensibles (email principal, banque en ligne, réseaux sociaux professionnels) y gagnent une protection solide contre le phishing. Les journalistes, les militants ou les personnes exposées à des menaces ciblées devraient en faire une priorité.
Pour les entreprises, le déploiement de clés physiques est une décision qui se prépare. Il faut choisir un fournisseur d’identité compatible (Azure AD, Okta, Google Workspace), former les utilisateurs à l’utilisation et à la gestion des clés de secours, et prévoir un processus de remplacement en cas de perte. Les équipes de sécurité y voient un gain immédiat : plus de codes SMS à intercepter, plus de mots de passe à réinitialiser après un phishing réussi.
Un conseil concret avant d’acheter
Ne partez pas sur un modèle trop sophistiqué si vous n’avez besoin que de protéger votre Gmail contre le phishing. Une Security Key NFC à 25 euros fait le travail. Si vous gérez des certificats, des connexions VPN ou des signatures numériques, une YubiKey 5 NFC est le bon choix. Et si vous êtes du genre à poser la clé sur un bureau et à craindre qu’on l’utilise en votre absence, la version Bio avec empreinte digitale vous rassurera.
Mais le vrai geste de sécurité, c’est d’en acheter deux. La première pour l’usage quotidien, la seconde pour le tiroir. Parce que la meilleure clé du monde ne sert à rien si vous la perdez et que vous n’avez pas de plan B.